Seguridad y privacidad
Tus clientes confían en ti. Tú puedes confiar en CuadraFit.
Como entrenador eres responsable de los datos de tus clientes. Aquí te explicamos, sin tecnicismos, qué hacemos para protegerlos y qué te toca a ti.
Todo en la Unión Europea
La base de datos y los servidores de la aplicación están en Frankfurt (Alemania). Tus datos no viajan fuera de la UE para funcionar.
Cada organización, aislada
Ningún otro entrenador ni estudio puede ver tus clientes. Dentro de un equipo, cada entrenador ve solo los suyos y el administrador, todos.
Salud: solo si hace falta
Las fichas de salud vienen desactivadas. Si las activas, exigen consentimiento registrado, se cifran aparte y cada lectura queda en un registro de auditoría.
Enlaces que puedes controlar
Los enlaces de tus clientes son aleatorios e imposibles de adivinar, caducan cuando tú decides y los revocas en un clic. Solo muestran el nombre de pila y la rutina.
Sin rastreadores
No usamos analítica de terceros, publicidad ni cookies de seguimiento. Solo la cookie necesaria para mantener tu sesión.
Exporta y borra cuando quieras
Descarga tu catálogo en Excel y el historial de cada cliente en un fichero. Si eliminas la cuenta, se borra todo, incluidos archivos y fichas.
Datos de salud
La mejor protección es no guardar lo que no necesitas
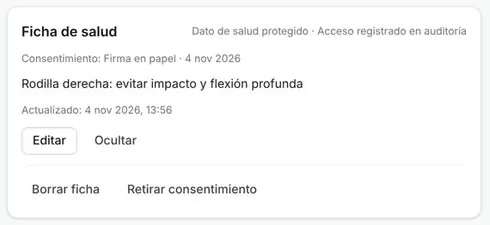
Una lesión es un dato de salud y el RGPD lo trata como categoría especial. Por eso, para adaptar un entrenamiento, CuadraFit te propone usar los ajustes de cada ejercicio (cargas, alternativos, evitar impacto) sin anotar diagnósticos. Si aun así necesitas una ficha:
- Primero registras el consentimiento del cliente (en papel, formulario o email). CuadraFit te da la plantilla ya rellenada.
- La ficha es un texto breve: zona y limitación, sin diagnósticos ni tratamientos.
- Se cifra aparte, no se carga hasta que pulsas «Ver» y cada acceso queda registrado.
- Nunca aparece en los enlaces del cliente. Retirar el consentimiento borra la ficha.
Reparto de papeles
Qué hacemos nosotros y qué te toca a ti
CuadraFit se encarga de
- Alojar los datos en la UE con proveedores que firman acuerdos de encargo de tratamiento (DPA)
- Cifrar las conexiones y los datos de salud
- Aislar tu organización y registrar los accesos sensibles
- Copias de seguridad diarias de la base de datos
- Darte herramientas para exportar y borrar
Tú te encargas de
- Informar a tus clientes de que usas CuadraFit para gestionar sus datos
- Recoger el consentimiento si activas las fichas de salud
- Proteger tu acceso: contraseña propia y, mejor, verificación en dos pasos
- Revocar el enlace si un cliente deja de trabajar contigo
Detalles técnicosPara quien quiera saber exactamente cómo está hecho
- Alojamiento
- Base de datos PostgreSQL gestionada por Supabase en la región de Frankfurt (eu-central-1). Funciones de la aplicación en Vercel, región fra1 (Frankfurt). Cifrado en reposo AES-256 y TLS en tránsito; HTTPS obligatorio con HSTS.
- Aislamiento
- Row Level Security de PostgreSQL en todas las tablas: cada consulta se filtra por organización y por entrenador en la propia base de datos, no solo en la interfaz. Cubierto por pruebas automáticas.
- Datos de salud
- Tabla separada cifrada por columna con pgcrypto y clave guardada en Supabase Vault. Sin acceso directo: solo mediante funciones que exigen consentimiento y escriben cada lectura y escritura en un registro de auditoría visible para el administrador.
- Enlaces de cliente
- Token aleatorio de 21 caracteres (NanoID), caducidad configurable (7 días, 30 días o permanente), revocables y regenerables. Las vistas públicas devuelven solo el nombre de pila, los ejercicios y las cargas anteriores, o las recetas.
- Validación y abuso
- Validación de entradas en el servidor y de nuevo en la base de datos. Límites de envíos por IP y por enlace. Los PDF se generan en memoria y se descargan con una URL firmada de corta duración.
- Cabeceras y caché
- Las páginas con datos personales se sirven con Cache-Control: no-store y noindex. X-Frame-Options DENY, nosniff y Referrer-Policy no-referrer en todo el sitio.
- Archivos
- Vídeos e imágenes en un almacenamiento privado, con URLs firmadas temporales que caducan a las pocas horas (las de una exportación del catálogo, a los 7 días).
- Cuentas
- Acceso con email y contraseña o enlace mágico por email, y verificación en dos pasos con una app de autenticación (código de 6 dígitos): opcional para entrenadores y obligatoria para los administradores, que tienen 7 días para activarla. Un entrenador suspendido pierde el acceso al instante.
- Pagos
- Stripe Checkout y portal de cliente de Stripe. CuadraFit no recibe ni guarda datos de tarjeta.
Prueba CuadraFit con tus clientes de verdad
14 días de Pro gratis, sin tarjeta. Después sigues gratis con 3 clientes o te pasas a Pro.